FreeOTP 是什么:Red Hat 出品的开源双因素验证器
一段话说清
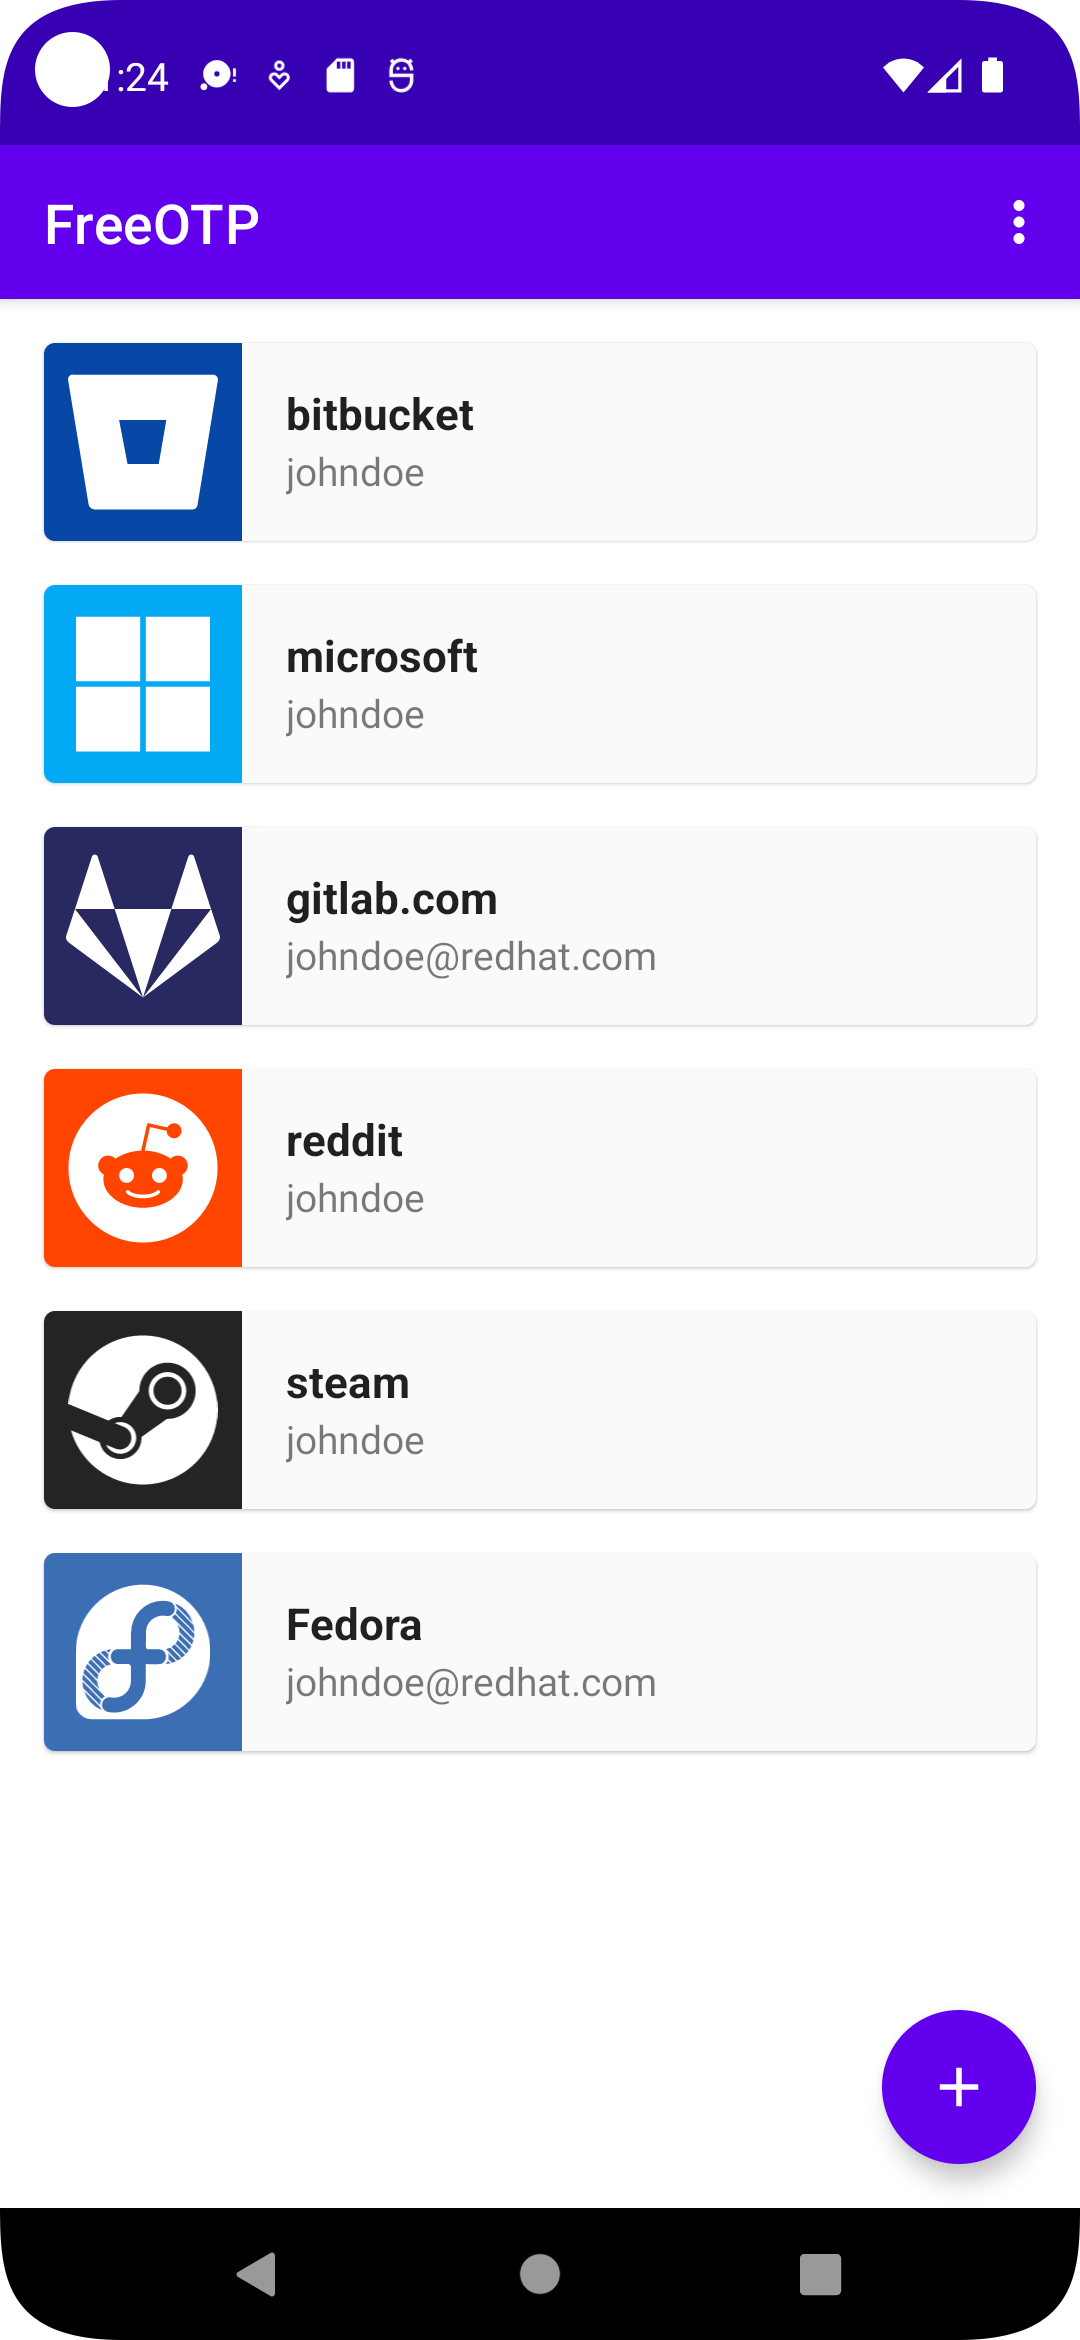
FreeOTP 是一个装在手机上的双因素认证(2FA)应用:当网站开启了"两步验证",你登录时除了密码,还需要一个 6 位一次性验证码——FreeOTP 就是在手机本地生成这个验证码的工具。它由 Red Hat(红帽公司)赞助并官方发布,源代码以 Apache License 2.0 公开。
和常见验证器的关系
几乎所有支持"谷歌验证器"的网站,都能直接改用 FreeOTP,因为它实现的是同样的开放标准:
- TOTP(基于时间的一次性密码,RFC 6238):码每 30 秒换一次,是最常见的类型。
- HOTP(基于计数器的一次性密码,RFC 4226):每用一次换一次,多见于企业令牌。
标准协议带来的直接好处:服务端不需要任何专有组件。网站只要实现了这套标准(GitHub、Google、AWS、GitLab 等都是),FreeOTP 就能配。
它的三个标签
- 开源:Android 与 iOS 两个端的源码都在 GitHub 公开,任何人可审查。
- 离线:验证码完全在本地计算,不需要网络,飞行模式下照常出码。
- 不收集数据:官方隐私政策的原话是"不收集任何数据"——没有账号体系、没有云同步、没有遥测。
谁在用
Red Hat 自家的客户门户把 FreeOTP 列为受支持的两种验证器之一(另一种是谷歌验证器);Fedora 基础设施的运维账号体系同样接受它;企业里常见的 FreeIPA 身份管理平台原生支持 TOTP 令牌,FreeOTP 是官方推荐的手机端。
从这里去哪
- 想懂 TOTP/HOTP 的工作原理:一次性密码的两种算法
- 直接开装:Android 安装
- 关心数据安全:隐私立场:不收集数据